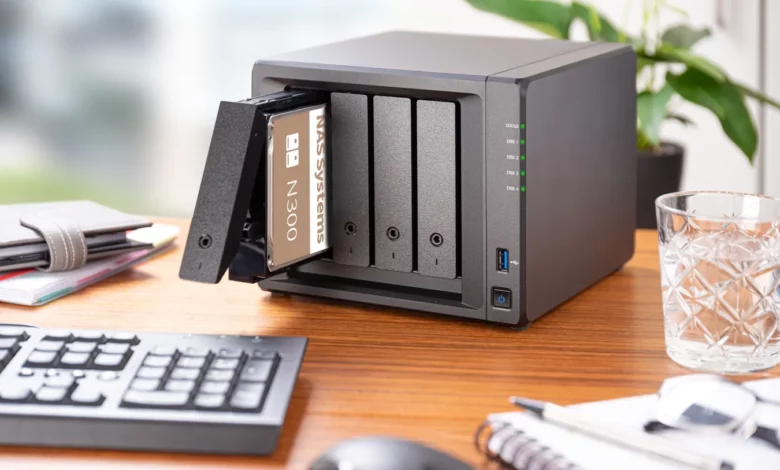
Toshiba Electronics détaille les bonnes pratiques pour sécuriser les systèmes NAS

La sécurité des systèmes NAS est une question de configuration : bonnes pratiques pour protéger les systèmes et les données
Düsseldorf, 17 novembre 2026 – Les systèmes de stockage en réseau (NAS) constituent des solutions de stockage de données pratiques pour les particuliers, les petits bureaux et les entreprises. Bien qu’ils soient rapides à installer et simples à utiliser, leurs propriétaires doivent prendre quelques précautions importantes pour garantir une protection adéquate des fichiers qui y sont stockés. En effet, la plupart des attaques ne reposent pas sur des exploits sophistiqués ; elles tirent parti de mots de passe faibles, de configurations non sécurisées et de logiciels obsolètes. Cette liste de vérification, proposée par Toshiba, aide les utilisateurs à s’assurer qu’aucun aspect n’est négligé, que ce soit lors de la configuration initiale ou dans le cadre d’une utilisation quotidienne :
- Protéger l’accès administrateur : certains systèmes NAS guident les utilisateurs lors de la création d’un compte administrateur durant la configuration initiale, tandis que d’autres exigent simplement la définition d’un mot de passe pour un compte administrateur existant. Dans les deux cas, les propriétaires de NAS doivent choisir un mot de passe robuste, combinant chiffres, lettres majuscules et minuscules, ainsi que des caractères spéciaux ; une complexité suffisante pour compliquer la tâche des attaquants. Si le nom d’utilisateur d’un compte administrateur existant ne peut être modifié, il est conseillé d’en créer un nouveau. Cela ajoute un obstacle supplémentaire pour les attaquants, qui ne peuvent plus se contenter de deviner le nom d’utilisateur par défaut. Le compte administrateur initial doit ensuite être désactivé.
- Configurer des accès utilisateur sécurisés : tout compte « invité » (guest) présent par défaut doit être désactivé. Si un accès invité est réellement nécessaire, il convient de créer un nouveau compte avec un nom d’utilisateur difficile à deviner. Par ailleurs, chaque personne accédant régulièrement au NAS doit disposer de son propre compte, afin d’éviter les risques liés au partage de comptes. Cette règle s’applique également à l’administrateur : le compte administrateur ne doit servir qu’à la gestion du NAS, et non aux tâches quotidiennes impliquant les fichiers stockés. En suivant le principe du « moindre privilège », les utilisateurs ne doivent se voir accorder que les autorisations dont ils ont réellement besoin, plutôt qu’un accès à l’ensemble des dossiers. Là encore, l’utilisation de mots de passe robustes est indispensable. Lorsque plusieurs utilisateurs nécessitent des autorisations identiques, il est possible de créer des groupes dotés des droits d’accès appropriés ; les utilisateurs héritent alors automatiquement de ces permissions lorsqu’ils sont ajoutés au groupe. Il est également recommandé de passer régulièrement en revue les comptes et les autorisations, en désactivant les comptes et en révoquant les droits qui ne sont plus nécessaires.
- Utiliser les fonctionnalités de sécurité optionnelles : si le NAS prend en charge l’authentification à deux facteurs, celle-ci doit être activée, au moins pour le compte administrateur et, idéalement, pour tous les utilisateurs — surtout si le NAS est accessible via Internet. Parmi les autres fonctionnalités de sécurité à activer (lorsqu’elles sont disponibles), citons le verrouillage temporaire des comptes utilisateur après plusieurs tentatives de connexion infructueuses, ainsi que la déconnexion automatique des utilisateurs après une période d’inactivité prédéfinie. La première mesure protège contre les attaques par force brute, tandis que la seconde limite le risque d’accès non autorisé en cas d’inactivité prolongée.
- N’activez que les services dont vous avez besoin : la plupart des systèmes NAS proposent désormais un large éventail de fonctionnalités. Outre leur rôle de serveurs de fichiers, nombre d’entre eux peuvent également servir de serveurs web, de messagerie ou de serveurs multimédias, voire faire office de plateformes pour des machines virtuelles et des conteneurs. Ils peuvent aussi inclure des services de synchronisation dans le cloud ou permettre un accès à distance simplifié via Internet. Les propriétaires de NAS ne devraient activer ces fonctions et services que lorsqu’ils en ont réellement besoin, plutôt que de les activer « au cas où » ils pourraient servir ultérieurement. Il convient également de vérifier si des fonctionnalités inutiles sont activées par défaut et, le cas échéant, de les désactiver. Cela permet de réduire la surface d’attaque.
- Maintenez le système et les applications à jour : les vulnérabilités présentes dans le micrologiciel (firmware), les systèmes d’exploitation et les applications constituent des points d’entrée privilégiés pour les attaquants. Les fabricants de NAS corrigent généralement rapidement les vulnérabilités connues en publiant des mises à jour ; il incombe toutefois aux propriétaires de NAS de les installer. Cette opération peut être effectuée manuellement, en vérifiant régulièrement la disponibilité de mises à jour, ou automatiquement (une option qu’il convient généralement d’activer au préalable).
- Utilisez le chiffrement : lorsque le système le permet, les données transférées vers ou depuis le NAS, ainsi que celles qui y sont stockées, doivent être chiffrées. Le chiffrement des volumes et des dossiers peut, en règle générale, être activé lors de leur création. Le chiffrement au niveau du volume est préférable, car il protège automatiquement l’ensemble des données, quel que soit le dossier dans lequel elles se trouvent. L’accès chiffré aux fichiers — via des gestionnaires de fichiers ou des protocoles tels que le protocole SMB (Server Message Block) — peut généralement être configuré dans les paramètres des services de fichiers. Par ailleurs, la sécurisation de l’accès à l’interface web via un navigateur nécessite, le plus souvent, l’installation sur le NAS d’un certificat délivré par une autorité de certification (certains fabricants proposent toutefois des certificats gratuits). Pour un accès à distance via Internet, l’utilisation d’un VPN constitue la solution optimale, car elle évite d’avoir à ouvrir des ports ou à configurer une redirection de ports (port forwarding) sur le routeur ou le pare-feu.
- Ne négligez pas les sauvegardes : bien que les configurations RAID (Redundant Array of Independent Disks) permettent de stocker les données de manière redondante et d’assurer leur récupération en cas de défaillance d’un disque dur, elles ne sauraient remplacer une véritable sauvegarde. Des données peuvent en effet être perdues si un ransomware chiffre le système, si une défaillance matérielle ou logicielle survient, si le NAS est endommagé par un incendie ou une inondation, ou encore si un utilisateur supprime accidentellement un dossier. Il est donc indispensable de sauvegarder régulièrement les données stockées vers un autre système, idéalement situé dans un lieu distinct. De nombreux NAS proposent également une fonctionnalité de « snapshots » (instantanés), qui permet de créer des copies immuables de volumes ou de dossiers, inaltérables par les ransomwares. Il est toutefois déconseillé de conserver ces copies uniquement sur le NAS lui-même ; elles doivent également être répliquées sur un autre système.
- Configurez des notifications : afin de ne pas être pris au dépourvu face à des dysfonctionnements ou à des événements liés à la sécurité, les propriétaires de NAS devraient tirer parti des fonctions de notification présentes sur la plupart des modèles. Ils peuvent ainsi recevoir une alerte — par e-mail, par SMS ou via une messagerie instantanée, selon les options prises en charge — si, par exemple, un
X disque dur montre des signes de défaillance, si des tentatives de connexion échouent ou si des mises à jour sont disponibles. Si plusieurs systèmes NAS sont utilisés, il est toutefois judicieux de centraliser les notifications via SNMP sur un serveur afin de les surveiller depuis un point unique.
« Les systèmes NAS contiennent souvent une grande quantité de données précieuses et irremplaçables, allant des photos aux documents importants. Les propriétaires de NAS devraient donc prendre le temps de configurer leurs systèmes de manière sécurisée », souligne Igor Misko, Senior Product Marketing Engineer, Business Development Storage Products chez Toshiba Electronics Europe. « Ils doivent également choisir avec soin le modèle de NAS ainsi que les disques durs. La présence d’au moins deux emplacements pour disques, associée à des disques durs spécifiquement conçus pour les NAS, est indispensable pour se prémunir contre les pannes de disque. Si des fonctionnalités avancées ne sont pas nécessaires, un modèle plus simple peut suffire. Non seulement cela permet de réduire le coût d’achat initial, mais les systèmes plus simples consomment généralement moins d’énergie et présentent moins de risques de mauvaise configuration.»
### À propos de Toshiba Electronics Europe Toshiba Electronics Europe GmbH (TEE) propose à ses clients à travers l’Europe un vaste portefeuille de solutions dans les domaines des semi-conducteurs, du stockage et des batteries, ainsi que des systèmes de sécurité et d’automatisation. Ses produits à base de semi-conducteurs sont destinés aux secteurs de l’automobile, de l’industrie, de l’Internet des objets (IoT), du contrôle de mouvement, des télécommunications, des réseaux, de la finance, des services postaux, de l’électronique grand public et de l’électroménager. Cette gamme comprend des semi-conducteurs de puissance, des diodes et autres composants discrets, des circuits intégrés logiques, des semi-conducteurs optiques, des microcontrôleurs et des produits standard spécifiques à une application (ASSP). TEE fournit également des disques durs (HDD), des cellules et modules de batterie lithium-ion SCiBTM conçus pour des applications intensives exigeantes, ainsi que des systèmes de sécurité et d’automatisation destinés au secteur financier, aux services postaux et à d’autres infrastructures sociales.
Le siège social de TEE est situé à Düsseldorf, en Allemagne. L’entreprise dispose de succursales en France, en Italie, en Espagne, en Suède et au Royaume-Uni, qui assurent des services de marketing, de vente et de logistique. Elle gère par ailleurs le « European Analytical Research and Planning Office », le « Regenerative Innovation Centre » et le « New Business Hub », une structure dédiée à l’identification, à l’incubation et à la commercialisation de nouvelles opportunités commerciales en Europe.
Pour plus d’informations sur l’entreprise et ses produits, veuillez consulter les sites Internet de Toshiba : www.toshiba.semicon-storage.com, www.toshiba-storage.com, www.scib.jp/en, www.global.toshiba/ww/products-solutions/security-automation.html et www.toshiba.eu/regenerative- innovation-centre.
Contact pour les demandes éditoriales : Julia Lepping, Toshiba Electronics Europe GmbH